- Зачем регулировать цифровую экономику: провалы рынка
- Персональные данные: 152-ФЗ и мировые аналоги
- Информация и контент: 149-ФЗ, локализация, «приземление»
- Конкуренция на цифровых рынках и платформенное регулирование
- Кибербезопасность и критическая инфраструктура
- Регулирование ИИ и экспериментальные правовые режимы
- ИИ в регулировании и комплаенсе: история и современность
- Прогноз до 2030 года
Клик по слайду — во весь экран; стрелки ← → листают.
Слайд 02
План лекции
Слайд 03
Цели и результаты обучения
После лекции студент сможет:
Объяснятьэкономические основания регулирования цифровых рынков
Ориентироватьсяв ключевых российских законах: 152-ФЗ, 149-ФЗ, 187-ФЗ, антимонопольное и платформенное законодательство
Сравниватьподходы России, ЕС, США и Китая
Оцениватьрегуляторные риски цифрового проекта и требования комплаенса
Пониматьроль ИИ в регулировании и сценарии развития правовой среды до 2030 года
Слайд 04
Раздел 1.Зачем регулировать
Провалы рынка в цифровой экономике
Слайд 05
Экономические основания регулирования
- Внешние эффекты данных — Утечка или использование данных одного человека затрагивает других; рынок сам не учитывает эти издержки
- Асимметрия информации — Пользователь не знает, как используются его данные и работают алгоритмы
- Рыночная власть платформ — Сетевые эффекты ведут к концентрации; злоупотребления — самопредпочтение, навязывание условий
- Безопасность как общественное благо — Атака на одну компанию затрагивает всех; недоинвестирование в защиту
- Системные риски — Сбой инфраструктуры или ИИ-системы — массовые последствия
- Суверенитет и безопасность государства — Зависимость от иностранных технологий и данных как стратегический риск
Слайд 06
Дилемма регулятора
Недорегулирование
- Массовые утечки и мошенничество
- Монополизация и подавление инноваций конкурентами
- Манипулятивные практики и вред потребителям
- Потеря доверия к цифровым сервисам
- Зависимость от иностранных платформ
Перерегулирование
- Рост издержек комплаенса, особенно для малого бизнеса
- Уход инноваций в другие юрисдикции
- Формальное исполнение вместо реальной защиты
- Барьеры для стартапов — выигрывают крупные игроки
- Технологическое отставание
Слайд 07
Карта регулирования цифровой экономики в России
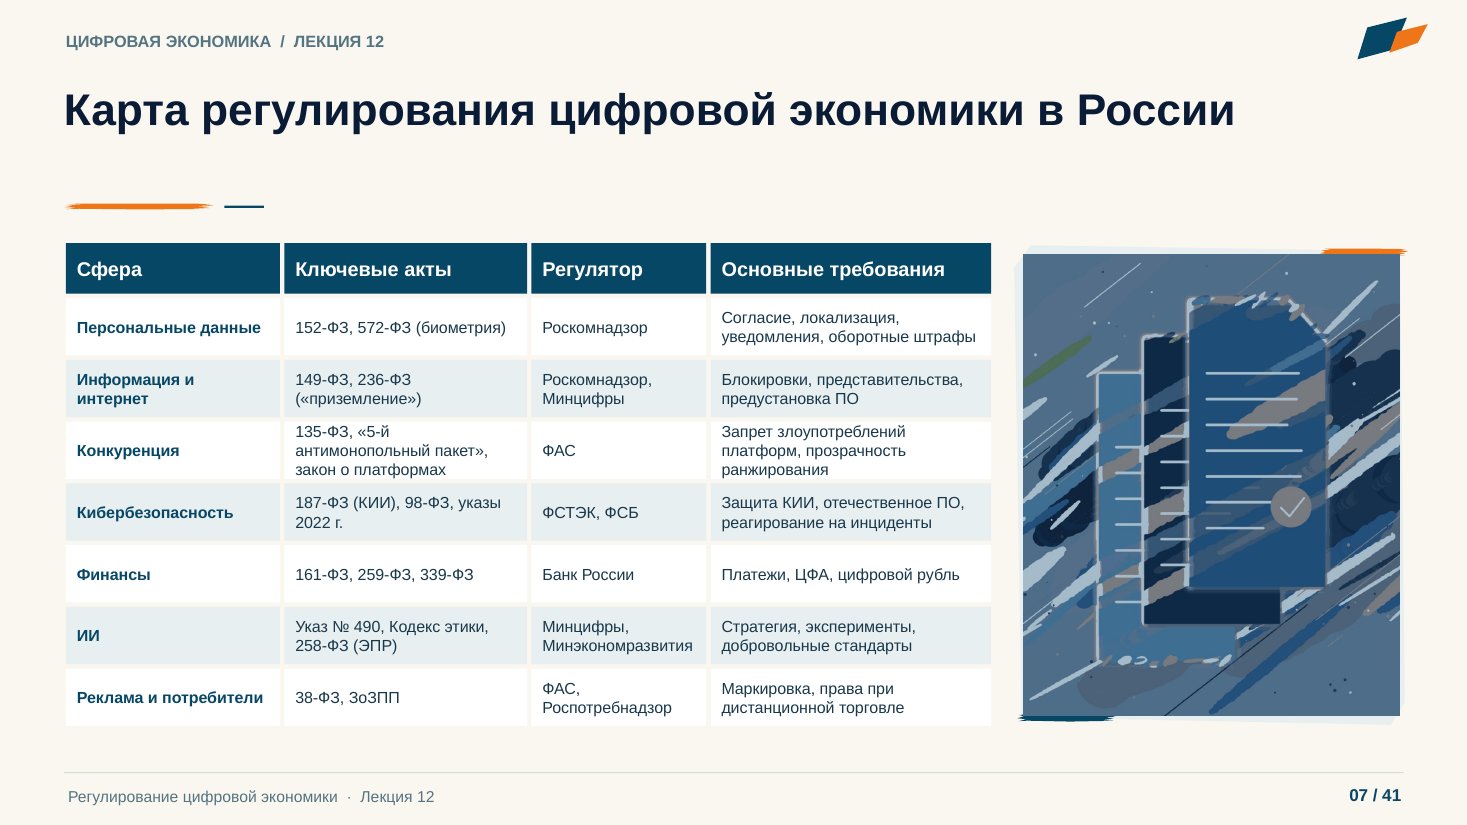
| Сфера | Ключевые акты | Регулятор | Основные требования |
|---|---|---|---|
| Персональные данные | 152-ФЗ, 572-ФЗ (биометрия) | Роскомнадзор | Согласие, локализация, уведомления, оборотные штрафы |
| Информация и интернет | 149-ФЗ, 236-ФЗ («приземление») | Роскомнадзор, Минцифры | Блокировки, представительства, предустановка ПО |
| Конкуренция | 135-ФЗ, «5-й антимонопольный пакет», закон о платформах | ФАС | Запрет злоупотреблений платформ, прозрачность ранжирования |
| Кибербезопасность | 187-ФЗ (КИИ), 98-ФЗ, указы 2022 г. | ФСТЭК, ФСБ | Защита КИИ, отечественное ПО, реагирование на инциденты |
| Финансы | 161-ФЗ, 259-ФЗ, 339-ФЗ | Банк России | Платежи, ЦФА, цифровой рубль |
| ИИ | Указ № 490, Кодекс этики, 258-ФЗ (ЭПР) | Минцифры, Минэкономразвития | Стратегия, эксперименты, добровольные стандарты |
| Реклама и потребители | 38-ФЗ, ЗоЗПП | ФАС, Роспотребнадзор | Маркировка, права при дистанционной торговле |
Слайд 08
Раздел 2.Персональные данные
152-ФЗ, GDPR и экономика приватности
Слайд 09
Основные понятия 152-ФЗ
Персональные данные и операторПерсональные данные — любая информация, относящаяся прямо или косвенно к определённому или определяемому физическому лицу. Оператор — лицо, организующее и (или) осуществляющее обработку. Обработка допускается только при наличии законного основания (согласие, договор, закон) и для заявленной цели. Специальные категории (здоровье, биометрия) требуют повышенной защиты.
Основание и цельСогласие или закон; цель ограничивает использование
ЛокализацияБазы граждан РФ — на серверах в России (с 2015 г.)
УведомленияО начале обработки и об утечках — Роскомнадзору
ОтветственностьОборотные штрафы и уголовная ответственность с 2025 г.
Слайд 10
Эволюция защиты данных
- 1995
- Директива ЕС о защите данных
- 2006
- 152-ФЗ в России
- 2015
- Локализация данных россиян (242-ФЗ)
- 2018
- GDPR в ЕС: штрафы до 4 % оборота
- 2021–2022
- Ужесточение 152-ФЗ: уведомления об утечках, трансграничная передача
- 2024–2025
- Оборотные штрафы за утечки (до 3 % выручки), уголовная ответственность
- 2026
- Обезличенные данные для обучения ИИ; обсуждение «оборота данных»
Тридцать лет защиты данных: от европейской директивы к оборотным штрафам и обсуждению того, как данные можно не только защищать, но и легально оборачивать.
Слайд 11
Экономика приватности
- Приватность как благо: у пользователей есть готовность платить за защиту данных, но «парадокс приватности» — декларируют ценность, делятся легко
- Издержки комплаенса: GDPR оценивается в миллионы евро для крупных компаний; в России — рост затрат на защиту после оборотных штрафов
- Эффекты для рынка: строгие правила усиливают крупных игроков (могут позволить комплаенс) и ослабляют стартапы
- Конкуренция на приватности: Apple, Telegram позиционируют защиту данных как продукт
- Обезличивание и синтетические данные — способ сохранить ценность данных при снижении рисков; в России — рамки нацпроекта «Экономика данных»
Слайд 12
Утечки данных в России
> 1 млрдзаписей персональных данных утекло в 2023–2024 годах по оценкам Роскомнадзора и экспертов
до 3 %выручки — оборотный штраф за повторную утечку (с 30.05.2025)
до 500 млн руб.
максимальный штраф за утечку особо крупного объёма данных
ст. 272.1 УКуголовная ответственность за незаконный оборот персональных данных (с 2024 г.)
Источник / оценка: Роскомнадзор, InfoWatch, 420-ФЗ и 421-ФЗ от 30.11.2024
Ужесточение ответственности переводит защиту данных из формальности в экономическую необходимость: стоимость инцидента стала сопоставима со стоимостью защиты.
Слайд 13
Сравнение режимов защиты данных
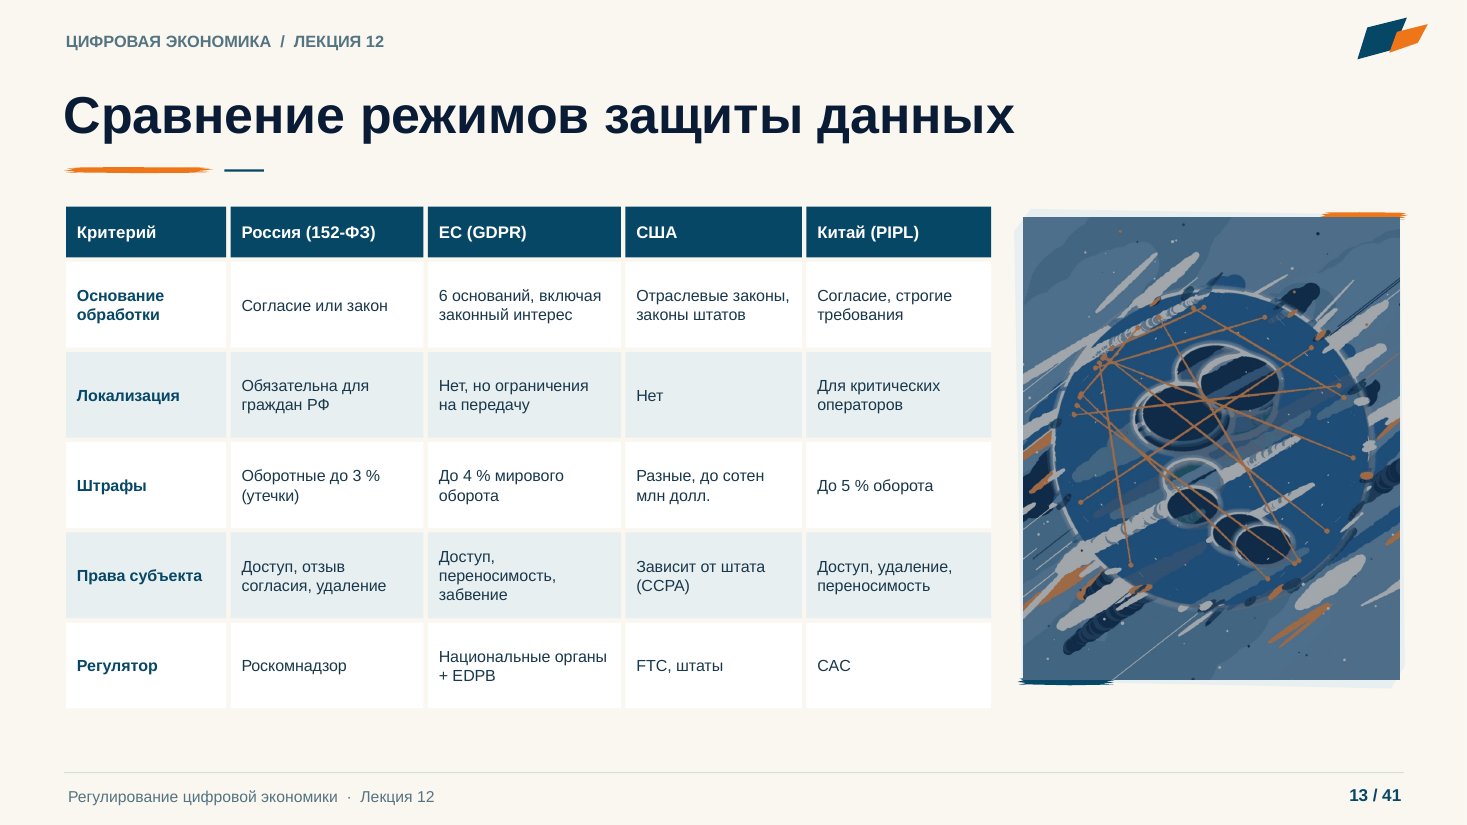
| Критерий | Россия (152-ФЗ) | ЕС (GDPR) | США | Китай (PIPL) |
|---|---|---|---|---|
| Основание обработки | Согласие или закон | 6 оснований, включая законный интерес | Отраслевые законы, законы штатов | Согласие, строгие требования |
| Локализация | Обязательна для граждан РФ | Нет, но ограничения на передачу | Нет | Для критических операторов |
| Штрафы | Оборотные до 3 % (утечки) | До 4 % мирового оборота | Разные, до сотен млн долл. | До 5 % оборота |
| Права субъекта | Доступ, отзыв согласия, удаление | Доступ, переносимость, забвение | Зависит от штата (CCPA) | Доступ, удаление, переносимость |
| Регулятор | Роскомнадзор | Национальные органы + EDPB | FTC, штаты | CAC |
Слайд 14
Раздел 3.Информация, контент, суверенитет
149-ФЗ, «приземление», импортозамещение
Слайд 15
Регулирование интернета и контента
- 149-ФЗ «Об информации»: базовые понятия, обязанности владельцев сайтов и организаторов распространения информации, блокировки запрещённого контента «Закон о приземлении» (236-ФЗ, 2021): иностранные ИТ-компании с аудиторией более 500 тыс. обязаны открыть представительство в России; санкции — от запрета рекламы до блокировки
- Суверенный Рунет (90-ФЗ, 2019): оборудование для централизованного управления трафиком, национальная система доменных имён
- Обязательная предустановка российского ПО на смартфоны и компьютеры (с 2021 г.); единый магазин приложений RuStore
- Замедление и блокировка иностранных платформ (2022–2025) — перераспределение аудитории и рекламы в пользу VK, Telegram, Яндекса
Слайд 16
Технологический суверенитет: требования к бизнесу
- КИИ — только отечественное ПО — Объекты критической информационной инфраструктуры переходят на российское ПО и оборудование (указы 2022 г., 187-ФЗ)
- Госзакупки — Запрет закупки иностранного ПО для госнужд при наличии аналогов в реестре российского ПО
- Облака и ЦОДы — Требования к размещению данных и государственных систем в российской инфраструктуре
- Реестр российского ПО — Льготы (нулевой НДС, налоговый манёвр) только для ПО из реестра
- ИТ-льготы — Пониженные страховые взносы и налог на прибыль для аккредитованных ИТ-компаний
- Индустриальные центры компетенций — Заказ отечественных отраслевых решений при поддержке государства
Слайд 17
Эффекты политики суверенитета
Положительные
- Рост российского ИТ-рынка: доходы отрасли выросли в разы за 2020–2025 годы
- Появление национальных облаков, СУБД, ОС, ИИ-моделей
- Снижение риска отключения критических систем
- Рабочие места и экспорт в дружественные страны
Издержки
- Затраты бизнеса на миграцию — сотни миллиардов рублей
- Отставание отечественных решений по функциональности в ряде классов
- Ограниченный доступ к передовым чипам и облачным ИИ-сервисам
- Риск «острова»: несовместимость с мировыми стандартами
Слайд 18
Раздел 4.Конкуренция на цифровых рынках
Антимонопольное право в эпоху платформ
Слайд 19
Почему классическое антимонопольное право не работает
- Нулевые цены: как доказать монопольно высокую цену, если сервис бесплатен для пользователя? Ущерб — в данных, качестве, инновациях
- Доля рынка не отражает власть: важны сетевые эффекты, данные, контроль точки входа
- Границы рынка размыты: экосистема конкурирует «за всё сразу»
- Скорость: дела рассматриваются годами, рынок меняется за месяцы
- Ответ: «пятый антимонопольный пакет» (301-ФЗ, 2023) — понятие сетевого эффекта, запрет злоупотреблений владельцев цифровых платформ с долей более 35 % и выручкой более 2 млрд руб.
Слайд 20
Типовые нарушения платформ и практика
| Практика | Суть | Пример дела | Регуляторный ответ |
|---|---|---|---|
| Самопредпочтение | Платформа продвигает свои товары/сервисы выше чужих | Google Shopping (ЕС, 2017); ФАС — Яндекс (2022, мировое) | Запрет, равные условия ранжирования |
| Навязывание условий | Обязательная предустановка, привязка сервисов | ФАС — Google/Android (2015); Apple (2020–2022) | Штрафы, обязательство открыть выбор |
| Дискриминация продавцов | Непрозрачные комиссии, блокировки | Жалобы продавцов на маркетплейсы (2023–2025) | Закон о платформенной экономике: договоры, уведомления |
| Отказ в доступе к данным | Ограничение API для конкурентов | Дела в ЕС (DMA) | Обязательства по интероперабельности |
| Ценовые алгоритмы | Сговор через алгоритмы, персональные цены | Расследования в ЕС и США | Запрет ценовых роботов для сговора (ФАС) |
Слайд 21
Платформенное регулирование
Закон о платформенной экономике (2025)Устанавливает понятие посреднической цифровой платформы, требования к договорам с партнёрами (продавцами, исполнителями), обязанность уведомлять об изменении условий, правила блокировок и разрешения споров, прозрачность ранжирования, особенности защиты потребителей. Вступает в силу поэтапно с 2026–2027 годов. Аналог — Digital Markets Act ЕС (2022) для «гейткиперов».
ДоговорыТиповые условия, уведомление об изменениях
ПрозрачностьПравила ранжирования и продвижения
СпорыДосудебное урегулирование, реестр платформ
ПотребителиОтветственность за товары и информацию
Слайд 22
Раздел 5.Кибербезопасность
Защита как условие существования цифрового бизнеса
Слайд 23
Масштаб угроз
× 2–3рост числа кибератак на российские организации в 2022–2025 годах (оценки Positive Technologies, Kaspersky)
≈ 300 млрд руб.
ущерб граждан от кибермошенничества в год (оценки Банка России и МВД)
≈ 30 %инцидентов связаны с утечками через сотрудников и подрядчиков
≈ 200 млрд руб.
объём российского рынка кибербезопасности (2025), рост 20 % в год
Источник / оценка: Positive Technologies, Kaspersky, Банк России, ЦСР; округлено
После 2022 года кибербезопасность стала вопросом национальной безопасности: атаки на инфраструктуру, госсистемы, банки и телеком; одновременно — уход иностранных вендоров защиты.
Слайд 24
Правовая рамка кибербезопасности
- 187-ФЗ о КИИ — Категорирование объектов критической инфраструктуры (энергетика, транспорт, банки, связь, промышленность), меры защиты, ответственность до уголовной
- ФСТЭК и ФСБ — Требования к защите информации, сертификация средств защиты, ГосСОПКА — система реагирования на атаки
- Указы 2022 г. (№ 166, № 250) — Заместитель руководителя по ИБ в организациях, запрет иностранных средств защиты в КИИ с 2025 г.
- 152-ФЗ и защита данных — Технические меры по уровням защищённости, уведомления об инцидентах в течение 24 часов
- Банк России — Требования к банкам и платёжным системам (683-П, 719-П), ФинЦЕРТ
- Борьба с мошенничеством — «Период охлаждения» по кредитам, самозапрет, обязанности операторов связи, блокировка подменных номеров
Слайд 25
Экономика кибербезопасности
- Безопасность — инвестиция без прямой выручки: оправдывается ожидаемыми потерями (вероятность × ущерб) и требованиями регулятора
- Типичный бюджет ИБ — 5–15 % ИТ-бюджета; после 2022 года доля растёт
- Страхование киберрисков: развивающийся рынок; требует стандартов оценки защищённости
- Bug bounty и белые хакеры: легализация поиска уязвимостей обсуждается в законодательстве
- Человеческий фактор: большинство инцидентов — фишинг и социальная инженерия; обучение сотрудников эффективнее дорогих средств защиты
- Цепочки поставок: атаки через подрядчиков и открытое ПО; требования к аудиту поставщиков
Слайд 26
Раздел 6.Регулирование ИИ и «песочницы»
Как регулировать то, что ещё не сложилось
Слайд 27
Экспериментальные правовые режимы
ЭПР (258-ФЗ от 31.07.2020)Механизм «регуляторной песочницы»: на ограниченной территории и на определённый срок допускается применение цифровых инноваций, не укладывающихся в действующее регулирование. Применяется для беспилотного транспорта (Москва, М-11), телемедицины, дронов, обработки обезличенных данных, ИИ в госуправлении. Результат — данные для изменения общего законодательства.
БеспилотникиТакси Яндекса, грузовики на трассах
МедицинаДистанционная постановка диагноза
ДанныеОбезличенные данные для ИИ
ФинансыКрипторасчёты во внешней торговле
Слайд 28
Подходы к регулированию ИИ
Жёсткий (ЕС: AI Act)
- Классификация систем по риску: запрещённые, высокорисковые, ограниченного и минимального риска
- Обязательные оценки соответствия, документация, надзор
- Требования к моделям общего назначения
- Штрафы до 7 % оборота
- Критика: издержки, отток разработчиков
Мягкий (Россия, США, Великобритания)
- Стратегии, добровольные кодексы, отраслевые стандарты «Песочницы» и эксперименты
- Ответственность через общие нормы (ГК, ЗоЗПП, 152-ФЗ)
- Точечные требования: медицина, финансы, госсектор
- Критика: пробелы в защите граждан
Слайд 29
ИИ-регулирование в России: текущее состояние и обсуждаемые нормы
- Национальная стратегия (Указ № 490, ред. 2024): цели по внедрению ИИ, доверенные технологии, суверенные модели
- Кодекс этики в сфере ИИ (2021): добровольные обязательства более 800 организаций; принципы человекоцентричности, безопасности, недискриминации
- Стандарты Росстандарта (ТК 164): терминология, оценка качества, доверенный ИИ; ГОСТы по ИИ в медицине и транспорте
- Обсуждаемые нормы: маркировка ИИ-контента, страхование ответственности за вред от ИИ, реестр систем в госсекторе, ограничения на дипфейки
- Отраслевые требования: Банк России — управление модельным риском; Минздрав — регистрация ИИ как медизделий
- Тренд: от рекомендаций к обязательным требованиям для высокорисковых сфер к 2027–2030 годам
Слайд 30
Раздел 7.ИИ в регулировании и комплаенсе
История, современность, прорывы
Слайд 31
Регтех и ИИ в надзоре
- 1990-е
- Автоматизированные системы ПОД/ФТ в банках
- 2000-е
- Мониторинг транзакций на правилах; электронная отчётность
- 2010-е
- Машинное обучение в надзоре ЦБ и ФНС; риск-ориентированный контроль
- 2018–2020
- «Регтех» и «суптех» как отдельные рынки; ФНС АСК НДС
- 2023–2025
- Генеративный ИИ читает нормативные акты и договоры; ИИ-комплаенс
- 2026–2030
- Машиночитаемое право, автоматическая проверка соответствия, ИИ-надзор за ИИ
Регуляторы освоили аналитику раньше многих отраслей: от мониторинга транзакций к надзору на данных и машиночитаемому праву.
Слайд 32
ИИ в регулировании сегодня
- Комплаенс в компаниях — Языковые модели проверяют договоры и рекламу на соответствие 152-ФЗ, 38-ФЗ, отраслевым требованиям
- Надзор на данных — ФНС, ЦБ, ФАС выявляют схемы, сговоры и нарушения по данным касс, транзакций, торгов
- Машиночитаемое право — Нормы в виде кода: автоматическая проверка проектов, отчётности, регламентов (Минэкономразвития, 2022–2026)
- ИИ против мошенничества — Антифрод-системы банков и операторов связи, распознавание дипфейков
- Аудит алгоритмов — Инструменты проверки моделей на смещения и объяснимость — требование регуляторов
- Помощь гражданам — ИИ-консультанты по правам потребителей, жалобам, обращениям в госорганы
Слайд 33
Регулирование и ИИ: три горизонта
ИИ в контексте темы: история, современность, горизонт 2030
Вчера · история
- Правила и ручные проверки
- Отчётность на бумаге и в файлах
- Регулятор реагирует на жалобы
- ИИ — вне правового поля
Сегодня · 2025–2026
- Надзор на данных в реальном времени
- ИИ-комплаенс и проверка документов
- Кодексы этики, песочницы, первые обязательные нормы
- Оборотные штрафы за данные
Завтра · до 2030
- Машиночитаемое право и автоматический комплаенс
- Обязательный аудит и сертификация ИИ
- Агенты-регуляторы и агенты-нарушители
- Международная координация или фрагментация
Слайд 34
Регуляторная нагрузка: рост требований к цифровому бизнесу
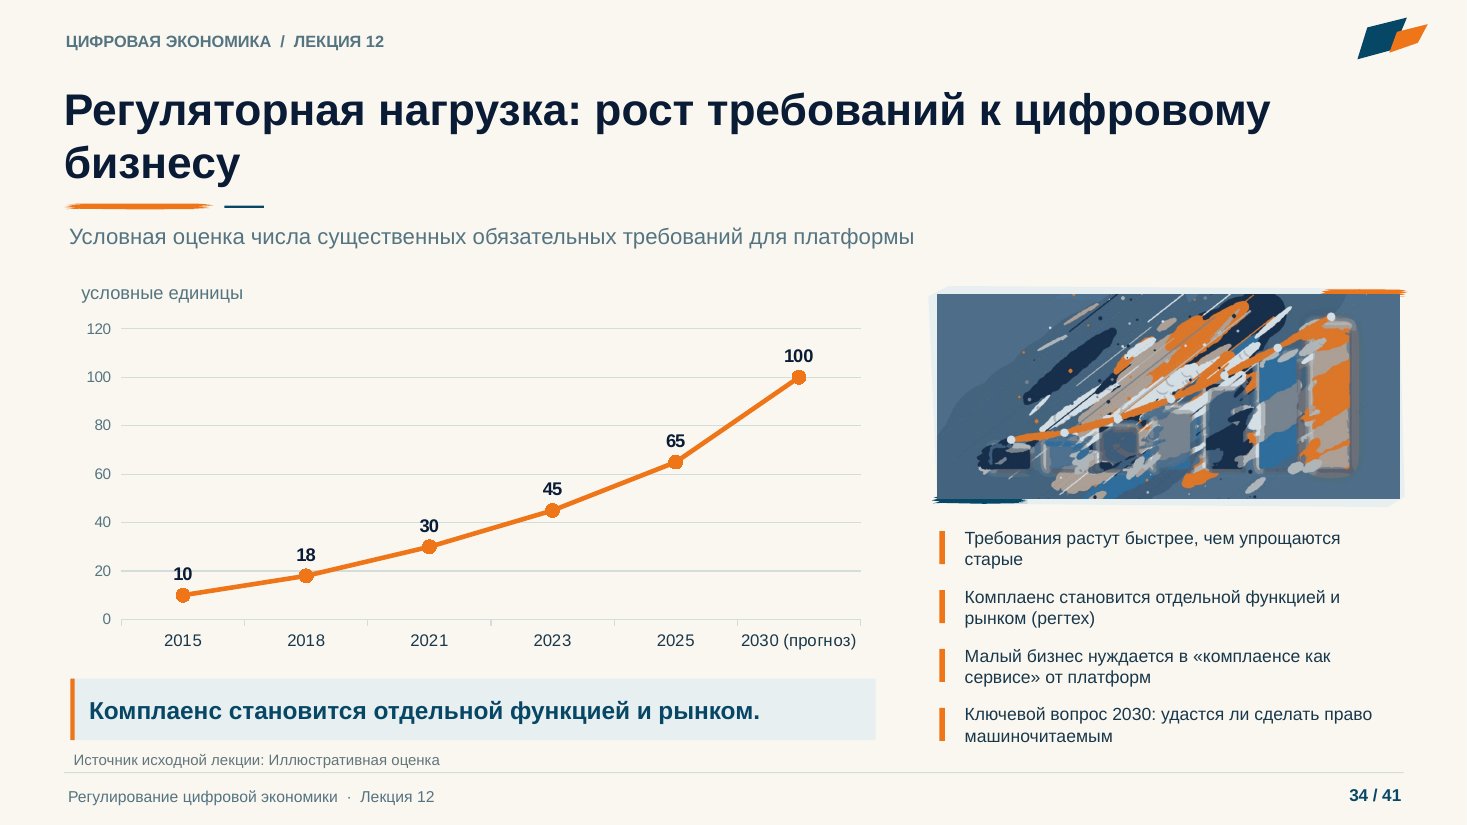
Условная оценка числа существенных обязательных требований для платформы
условные единицы
| Число требований (условно) | |
|---|---|
| 2015 | 10 |
| 2018 | 18 |
| 2021 | 30 |
| 2023 | 45 |
| 2025 | 65 |
| 2030 (прогноз) | 100 |
Данные диаграммы (линейный график); сама диаграмма — на слайде.
Комплаенс становится отдельной функцией и рынком.
Источник исходной лекции: Иллюстративная оценка
- Требования растут быстрее, чем упрощаются старые
- Комплаенс становится отдельной функцией и рынком (регтех)
- Малый бизнес нуждается в «комплаенсе как сервисе» от платформ
- Ключевой вопрос 2030: удастся ли сделать право машиночитаемым
Слайд 35
Прогноз регулирования до 2030 года
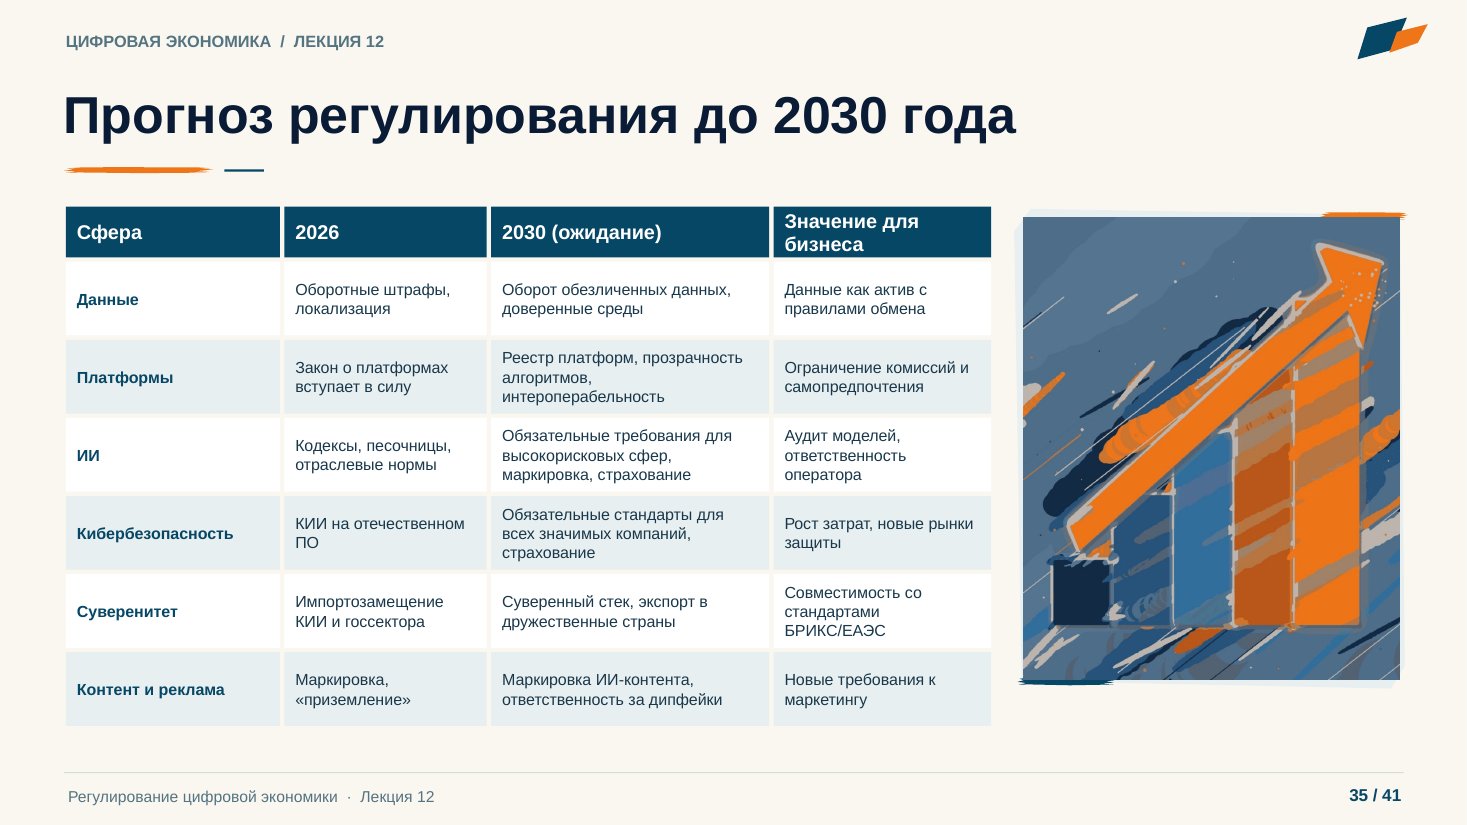
| Сфера | 2026 | 2030 (ожидание) | Значение для бизнеса |
|---|---|---|---|
| Данные | Оборотные штрафы, локализация | Оборот обезличенных данных, доверенные среды | Данные как актив с правилами обмена |
| Платформы | Закон о платформах вступает в силу | Реестр платформ, прозрачность алгоритмов, интероперабельность | Ограничение комиссий и самопредпочтения |
| ИИ | Кодексы, песочницы, отраслевые нормы | Обязательные требования для высокорисковых сфер, маркировка, страхование | Аудит моделей, ответственность оператора |
| Кибербезопасность | КИИ на отечественном ПО | Обязательные стандарты для всех значимых компаний, страхование | Рост затрат, новые рынки защиты |
| Суверенитет | Импортозамещение КИИ и госсектора | Суверенный стек, экспорт в дружественные страны | Совместимость со стандартами БРИКС/ЕАЭС |
| Контент и реклама | Маркировка, «приземление» | Маркировка ИИ-контента, ответственность за дипфейки | Новые требования к маркетингу |
Слайд 36
Два сценария правовой среды к 2030 году
«Предсказуемая рамка»
- Правила ясны, исполнение автоматизировано
- Машиночитаемое право снижает издержки комплаенса
- Песочницы быстро превращаются в общие нормы
- Международная совместимость стандартов данных и ИИ
«Регуляторный лабиринт»
- Противоречивые требования разных ведомств
- Комплаенс дороже разработки; выигрывают крупные
- Инновации уходят в серую зону или за рубеж
- Фрагментация: несовместимые режимы стран
Слайд 37
Выводы
- Регулирование цифровой экономики отвечает на провалы рынка: внешние эффекты данных, асимметрию информации, власть платформ, безопасность как общественное благо
- Персональные данные (152-ФЗ) — центральный объект регулирования; оборотные штрафы и уголовная ответственность сделали защиту экономической необходимостью
- Политика суверенитета (149-ФЗ, «приземление», импортозамещение) создала национальный ИТ-рынок ценой издержек миграции и рисков несовместимости
- Антимонопольное право адаптируется к платформам: «пятый пакет» и закон о платформенной экономике; кибербезопасность регулируется через 187-ФЗ и указы 2022 г.
- ИИ регулируется мягко (стратегия, кодекс, песочницы) с трендом к обязательным нормам; к 2030 году ключевые вопросы — оборот данных, аудит ИИ и машиночитаемое право
Слайд 38
Вопросы для самоконтроля
- Назовите провалы рынка, оправдывающие регулирование цифровой экономики
- Какие основания обработки персональных данных предусматривает 152-ФЗ? Что такое локализация?
- Сравните ответственность за утечки в России и по GDPR
- Какие требования «закона о приземлении» и импортозамещения затрагивают бизнес?
- Почему доля рынка не отражает власть цифровой платформы? Что изменил «пятый антимонопольный пакет»?
- Что такое КИИ и какие обязанности возлагает 187-ФЗ?
- Сравните подходы к регулированию ИИ в ЕС и России; что такое ЭПР?
- Как ИИ применяется в надзоре и комплаенсе, и что такое машиночитаемое право?
Слайд 39
Литература и источники
- Федеральный закон от 27.07.2006 № 152-ФЗ «О персональных данных»; федеральные законы от 30.11.2024 № 420-ФЗ и № 421-ФЗ (ответственность за утечки)
- Федеральный закон от 27.07.2006 № 149-ФЗ «Об информации…»; Федеральный закон от 01.07.2021 № 236-ФЗ («о приземлении»)
- Федеральный закон от 26.07.2006 № 135-ФЗ «О защите конкуренции» (ред. 301-ФЗ от 10.07.2023); Федеральный закон о платформенной экономике (2025)
- Федеральный закон от 26.07.2017 № 187-ФЗ «О безопасности КИИ»; Указы Президента РФ от 30.03.2022 № 166 и от 01.05.2022 № 250
- Федеральный закон от 31.07.2020 № 258-ФЗ «Об экспериментальных правовых режимах…»; Указ Президента РФ № 490 (Стратегия ИИ)
- Regulation (EU) 2016/679 (GDPR); Regulation (EU) 2022/1925 (DMA); Regulation (EU) 2024/1689 (AI Act)
- Acquisti A., Taylor C., Wagman L. The Economics of Privacy. Journal of Economic Literature, 2016
- Crémer J., de Montjoye Y.-A., Schweitzer H. Competition Policy for the Digital Era. European Commission, 2019
- Доклады ФАС России о конкуренции на цифровых рынках; доклады Роскомнадзора (2023–2025)
- Positive Technologies, Kaspersky: отчёты об угрозах кибербезопасности в России (2024–2025)
Слайд 40
Спасибо за внимание!
- Следующая лекция:
- Измерение цифровой экономики: индексы, статистика, оценка эффектов
Вопросы — на семинаре и в чате курса
Слайд 41
Словарь сокращений
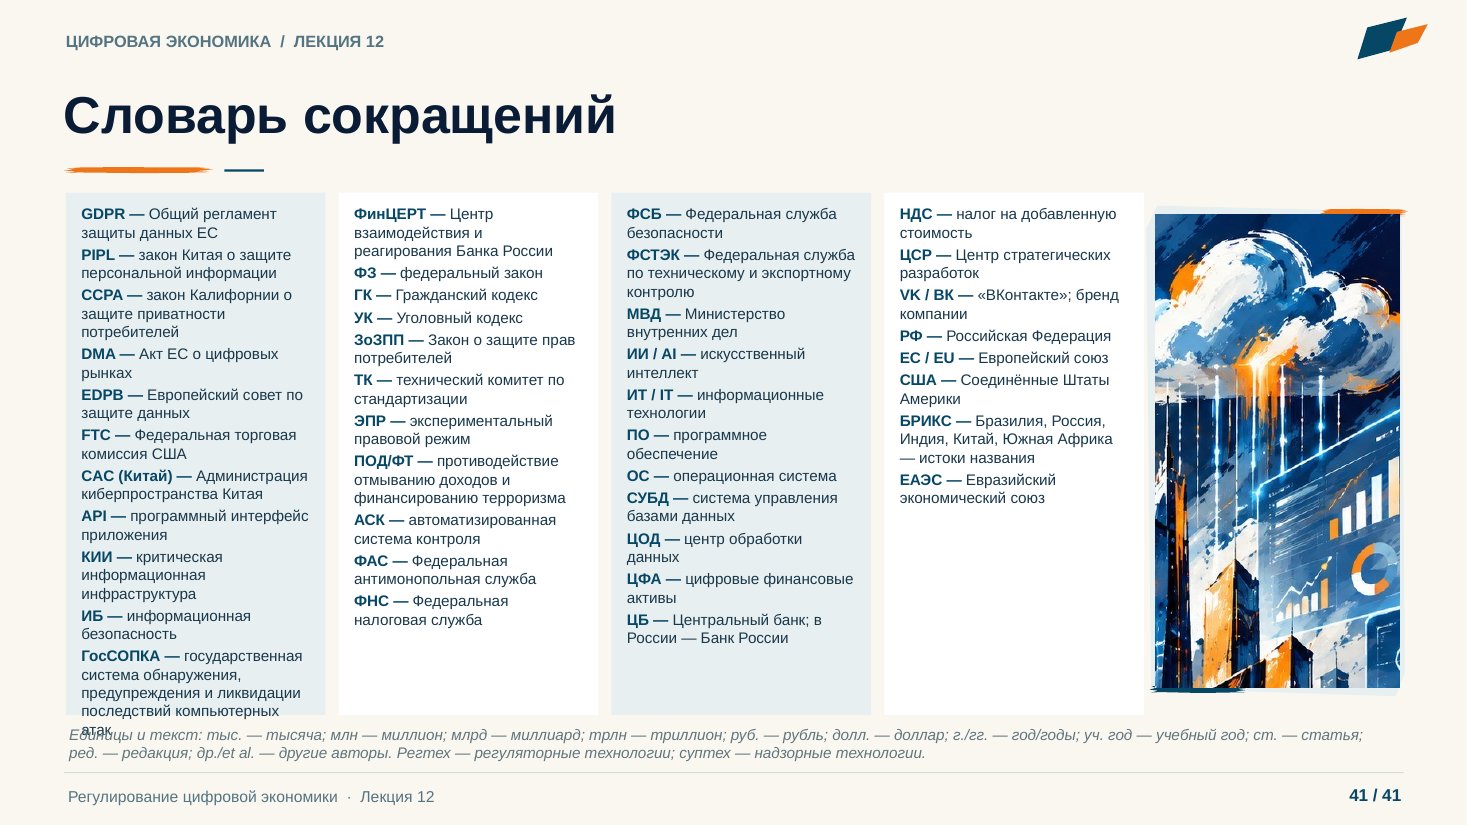
- GDPR — Общий регламент защиты данных ЕС
- PIPL — закон Китая о защите персональной информации
- CCPA — закон Калифорнии о защите приватности потребителей
- DMA — Акт ЕС о цифровых рынках
- EDPB — Европейский совет по защите данных
- FTC — Федеральная торговая комиссия США
- CAC (Китай) — Администрация киберпространства Китая
- API — программный интерфейс приложения
- КИИ — критическая информационная инфраструктура
- ИБ — информационная безопасность
- ГосСОПКА — государственная система обнаружения, предупреждения и ликвидации последствий компьютерных атак
- ФинЦЕРТ — Центр взаимодействия и реагирования Банка России
- ФЗ — федеральный закон
- ГК — Гражданский кодекс
- УК — Уголовный кодекс
- ЗоЗПП — Закон о защите прав потребителей
- ТК — технический комитет по стандартизации
- ЭПР — экспериментальный правовой режим
- ПОД/ФТ — противодействие отмыванию доходов и финансированию терроризма
- АСК — автоматизированная система контроля
- ФАС — Федеральная антимонопольная служба
- ФНС — Федеральная налоговая служба
- ФСБ — Федеральная служба безопасности
- ФСТЭК — Федеральная служба по техническому и экспортному контролю
- МВД — Министерство внутренних дел
- ИИ / AI — искусственный интеллект
- ИТ / IT — информационные технологии
- ПО — программное обеспечение
- ОС — операционная система
- СУБД — система управления базами данных
- ЦОД — центр обработки данных
- ЦФА — цифровые финансовые активы
- ЦБ — Центральный банк; в России — Банк России
- НДС — налог на добавленную стоимость
- ЦСР — Центр стратегических разработок
- VK / ВК — «ВКонтакте»; бренд компании
- РФ — Российская Федерация
- ЕС / EU — Европейский союз
- США — Соединённые Штаты Америки
- БРИКС — Бразилия, Россия, Индия, Китай, Южная Африка — истоки названия
- ЕАЭС — Евразийский экономический союз
Единицы и текст: тыс. — тысяча; млн — миллион; млрд — миллиард; трлн — триллион; руб. — рубль; долл. — доллар; г./гг. — год/годы; уч. год — учебный год; ст. — статья; ред. — редакция; др./et al. — другие авторы. Регтех — регуляторные технологии; суптех — надзорные технологии.